
TL;DR
MSPs estão assumindo a função de CISO para quase metade de seus clientes, oferecendo gestão estratégica da segurança da informação. Essa tendência fortalece a proteção contra ameaças cibernéticas, especialmente para empresas que não possuem estrutura interna especializada.
De acordo com levantamento divulgado pela Sophos, quase 46% das empresas clientes de provedores de serviços gerenciados (MSPs) contam com esses parceiros para atuarem como Chief Information Security Officer (CISO), exercendo o papel estratégico de gerenciamento da segurança da informação.
O que significa um MSP atuar como CISO para seus clientes? O CISO é o executivo responsável por definir, implementar e supervisionar políticas de segurança cibernética dentro de uma organização. Quando um MSP assume essa função, ele se torna o guardião da proteção dos dados e sistemas dos clientes, tomando decisões estratégicas para evitar ataques e garantir a continuidade dos negócios.
O aumento crescente das ameaças digitais tem impulsionado as empresas a buscar expertise especializada para proteger suas informações. Muitas organizações, especialmente as de pequeno e médio porte, não dispõem de estrutura ou orçamento para contratar um CISO interno. Nesse cenário, os MSPs surgem como parceiros estratégicos, oferecendo segurança gerenciada e consultoria especializada.
Segundo o estudo da Sophos, essa prática é adotada por quase metade dos clientes atendidos por MSPs, um indicativo claro da confiança e da relevância desses prestadores de serviços no mercado de segurança da informação.
Ao contar com um MSP que atua como CISO, as empresas conseguem fortalecer sua postura de segurança sem a necessidade de investimentos em equipe especializada interna, o que pode ser oneroso. Essa terceirização da função permite:
Empresas interessadas em contratar um MSP para atuar como CISO devem seguir algumas recomendações para garantir bons resultados:
Na busca por soluções que otimizem a gestão da segurança, muitas organizações também avaliam softwares de gerenciamento e automação que podem complementar o trabalho do MSP. Plataformas como Msp Control são exemplos que auxiliam no monitoramento e controle de ambientes tecnológicos.
O papel do MSP como CISO demonstra a transformação do mercado de segurança cibernética, onde a terceirização de expertises críticas vem se consolidando como uma tendência indispensável para proteger dados e garantir a continuidade dos negócios diante do cenário digital cada vez mais complexo.
Fonte: https://itforum.com.br/msp-ciso-cyberseguranca-clientes/
Veja mais: https://portalsoftware.com.br/noticia
Significa que o MSP assume a responsabilidade estratégica pela segurança da informação do cliente, definindo políticas e gerenciando riscos cibernéticos.
Porque muitas empresas não têm estrutura interna para essa função e precisam de expertise especializada para proteger seus dados e sistemas.
Redução de riscos, conformidade com normas, economia de custos e acesso a tecnologias avançadas são alguns dos principais benefícios.
É importante avaliar a experiência, certificações, portfólio de serviços, referências e acordos de nível de serviço do MSP.
Comparativos, guias e tendências sobre os softwares mais usados no Brasil — atualizados pela equipe Portal Software.
O que a ISO 27001 exige, onde ela pesa na compra de um sistema de chamados e como verificar o certificado de um fornecedor antes de assinar.
 Editoriais
As melhores alternativas ao GLPI em 2026 organizadas por cenário: self-hosted, SaaS, ITIL, WhatsApp e uso interno em RH. Compare e escolha em 5 passos.
 Help Desk / Service Desk
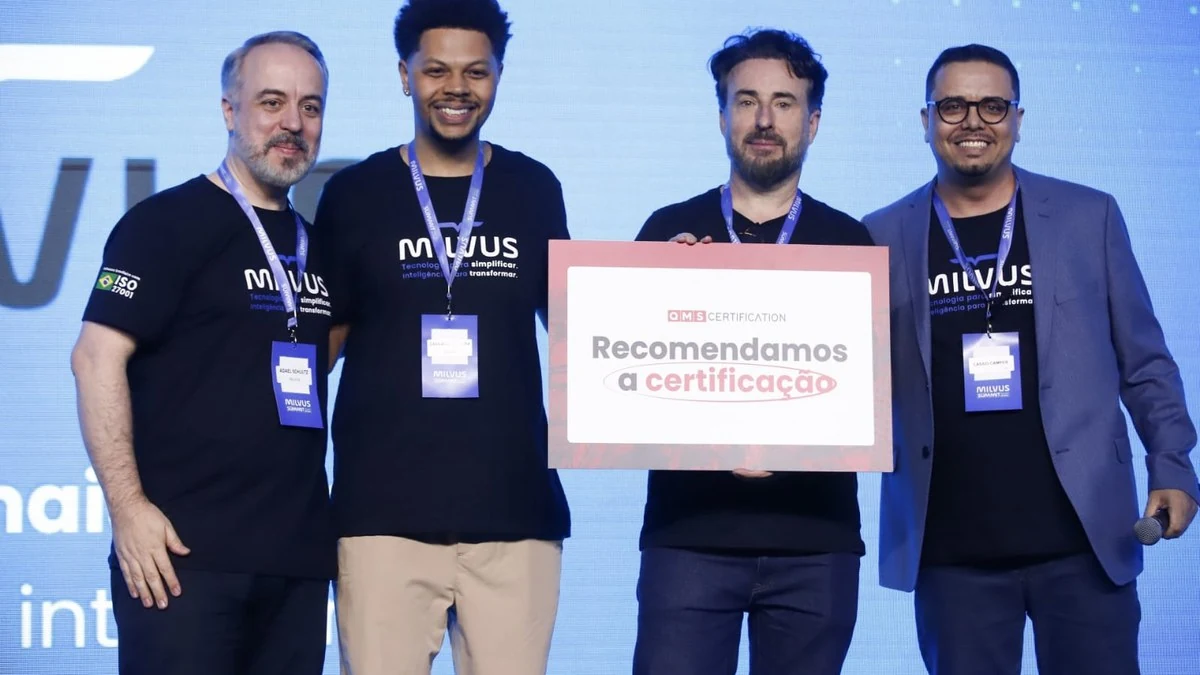
O Milvus completa 10 anos e conquista a certificação ISO 27001, emitida pela QMS em 31/08/2026. Análise da arquitetura de service desk, ESM e automação.
 Milvus TI25 de ago.
