
TL;DR: A ISO/IEC 27001 deixou de ser diferencial e virou filtro na compra de software de service desk. Neste artigo: o que a norma exige de fato, os quatro pontos onde ela muda a negociação, o que o certificado não garante, um roteiro de três passos para verificar o documento de um fornecedor e o cenário atual entre as plataformas de gestão de chamados que atuam no Brasil.
Toda empresa que vende software para uma companhia de porte médio ou grande conhece o momento em que o negócio para. A área de negócio aprovou, o time técnico gostou, o preço fechou, e aí chega o questionário de segurança da informação. Trinta, cinquenta, às vezes cento e vinte perguntas sobre como o fornecedor trata dado que não é dele.
Em sistemas de chamados, esse momento é mais delicado do que parece. Um service desk não guarda só ticket. Ele guarda a topologia da rede do cliente, o inventário de máquinas, as credenciais que passaram por uma sessão de acesso remoto, anexos com documento de funcionário, e a descrição de cada incidente de segurança que a empresa já viveu. É um repositório do que uma operação tem de mais sensível, construído um chamado por vez.
É por isso que a ISO/IEC 27001 aparece cada vez mais como requisito, e não como diferencial, na compra de software de service desk.
A ISO 27001 é a norma internacional para sistemas de gestão de segurança da informação. A palavra que importa ali é gestão. Ela não certifica um produto, certifica que a empresa tem um sistema para cuidar de segurança, com política escrita, responsável definido, análise de risco recorrente e evidência de que aquilo roda.
Na prática, a certificação exige que a organização demonstre controle sobre pontos como:
Controle de acesso. Quem acessa o quê, com base em papel, e com registro de cada acesso. Num service desk, isso significa saber quem abriu qual ticket, quem leu qual anexo e quem entrou em qual máquina.
Criptografia. Dado protegido em trânsito e em repouso, com gestão de chave definida.
Registro e monitoramento. Trilha de log com retenção definida, capaz de reconstruir o que aconteceu depois de um incidente.
Gestão de incidentes. Procedimento documentado para detectar, comunicar e responder a uma violação, com prazo.
Continuidade. Plano para manter a operação de pé quando algo falha, testado e não apenas escrito.
Relação com fornecedores. Controle sobre os terceiros que tocam o dado, o que inclui a nuvem onde o sistema roda e a infraestrutura contratada.
A auditoria é feita por um organismo certificador independente, em duas fases. A primeira analisa a documentação. A segunda verifica se o que está no papel acontece no dia a dia. Quando o auditor conclui que os requisitos foram atendidos, ele emite uma recomendação para a certificação, e o certificado formal sai em seguida. É por isso que às vezes uma empresa anuncia a recomendação antes do documento final: são etapas distintas do mesmo processo.
A validade é de três anos, com auditorias de manutenção anuais. Certificado vencido ou em suspensão vale tanto quanto certificado nenhum.

Para quem compra, a diferença é objetiva e acontece em quatro pontos.
O questionário de segurança encolhe. Em vez de responder cada pergunta sobre política de acesso, criptografia e resposta a incidente, o fornecedor aponta o certificado e o escopo. Muitas empresas aceitam isso como resposta para blocos inteiros do formulário. Semanas de ida e volta viram um anexo.
O jurídico ganha lastro contratual. Cláusula de segurança da informação em contrato costuma ser promessa. Com certificação, ela passa a ser verificável por terceiro, e o descumprimento tem consequência auditável.
A LGPD fica mais fácil de sustentar. A lei brasileira exige medidas de segurança adequadas, sem dizer quais. A ISO 27001 não é exigida pela LGPD, mas serve como evidência prática de que o operador adota controle reconhecido, o que ajuda quando o encarregado precisa justificar a escolha do fornecedor.
Setores regulados destravam. Instituição financeira, saúde e empresa de capital aberto costumam ter no próprio processo de homologação a exigência de certificação de quem processa dado sensível. Sem ela, o fornecedor não chega à fase de proposta.
Aqui mora o erro mais comum de quem compra.
| O que a certificação garante | O que ela não garante |
|---|---|
| Que existe um sistema de gestão de segurança auditado | Que o produto não tem vulnerabilidade |
| Que há política, responsável e análise de risco documentados | Que a empresa nunca sofrerá um incidente |
| Que os controles valem para o escopo listado no certificado | Que valem para toda a empresa, produto ou filial |
| Que um auditor independente verificou a operação | Que o código foi testado contra invasão |
A ISO 27001 tem escopo. O certificado vale para as unidades, sistemas e processos listados nele, e apenas para esses. Uma empresa pode certificar a operação de desenvolvimento e deixar o suporte de fora. Pode certificar a matriz e não a filial. Quem avalia precisa ler o escopo, não a logomarca do selo.
Ela também não garante que o produto não tem vulnerabilidade. Certifica o processo de gestão, não a ausência de falha. Uma empresa certificada pode sofrer incidente; o que a norma cobra é que exista procedimento para detectar, responder e corrigir.
E não substitui o teste técnico. Teste de intrusão, análise de código e revisão de arquitetura continuam necessários. A certificação diz que a casa tem regra e que alguém confere se ela é seguida. Não diz que a fechadura é inviolável.

Três passos resolvem a maior parte dos casos:
O cenário ainda é estreito. A maior parte das plataformas de gestão de chamados que atuam no Brasil não tem certificação própria, e algumas apresentam a certificação da nuvem onde rodam, o que é outra coisa: certifica o provedor de infraestrutura, não a empresa que trata o dado.
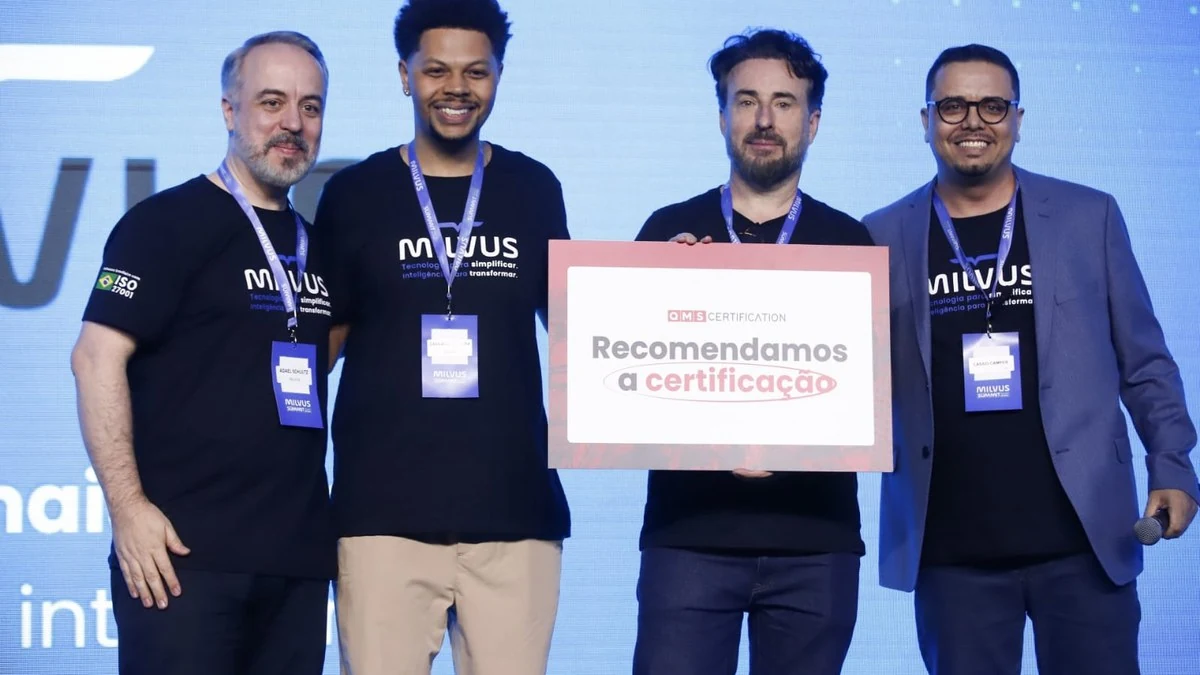
Entre as plataformas com certificação própria, o Milvus TI concluiu o processo em 2026, com auditoria conduzida pela QMS Certification. É um caso útil para ilustrar o ponto da seção anterior: a empresa anunciou primeiro a recomendação, em agosto, e o certificado foi emitido no fim do mesmo mês.
Entre as plataformas internacionais que operam no país, Zendesk Suite, Freshdesk e Zoho Desk mantêm certificações de segurança da informação, com escopos e organismos distintos. O que reforça o ponto: comparar selo com selo não basta, é preciso comparar escopo com escopo.
Se você está montando a lista curta agora, vale cruzar esse critério com os demais no comparador do Portal Software, e olhar também o comparativo de help desk com integração WhatsApp e as alternativas ao GLPI por cenário, que tratam dos outros critérios de decisão.
A ISO 27001 é obrigatória pela LGPD?
Não. A LGPD exige medidas de segurança adequadas, sem especificar quais. A ISO 27001 não é obrigatória, mas funciona como evidência prática de que o fornecedor adota controles reconhecidos, o que ajuda a justificar a escolha em uma auditoria.
Qual a diferença entre recomendação e certificação ISO 27001?
Recomendação é a conclusão do auditor de que os requisitos foram atendidos. O certificado é o documento formal emitido em seguida pelo organismo certificador. São etapas distintas do mesmo processo, e só o certificado vale como comprovação em homologação de fornecedor.
A certificação da nuvem onde o sistema roda vale como certificação do fornecedor?
Não. O certificado do provedor de nuvem cobre a infraestrutura, não a empresa que trata o dado do cliente. São escopos diferentes, e confundir os dois é um dos erros mais comuns em processo de compra.
Como verificar se a certificação de um fornecedor é válida?
Peça o certificado em si, com número, organismo certificador, data e escopo. Confira se o escopo cobre a operação que você vai contratar e consulte a validade no registro público da certificadora.
Quanto tempo vale uma certificação ISO 27001?
Três anos, com auditorias de manutenção anuais. Certificado vencido ou suspenso não tem valor em homologação.
Certificação substitui teste de segurança no software?
Não. Ela atesta o sistema de gestão, não a robustez técnica do produto. Teste de intrusão e revisão de arquitetura continuam sendo necessários, e em contratos maiores costumam ser exigidos junto com o certificado.
A certificação não é o critério de escolha do software. Ela é o filtro que decide quais fornecedores chegam à mesa quando a área de segurança tem poder de veto. E em empresa de porte, ela quase sempre tem.
Para quem vende, a conclusão é simétrica: sem o documento, boa parte do mercado corporativo fica inacessível, por mais adequado que o produto seja.
Próximo passo: ver o perfil do Milvus TI no Portal Software para conferir avaliações de usuários, ou comparar plataformas de service desk lado a lado usando certificação como um dos critérios.
Comparativos, guias e tendências sobre os softwares mais usados no Brasil — atualizados pela equipe Portal Software.
 Editoriais
As melhores alternativas ao GLPI em 2026 organizadas por cenário: self-hosted, SaaS, ITIL, WhatsApp e uso interno em RH. Compare e escolha em 5 passos.
 Help Desk / Service Desk
O Milvus completa 10 anos e conquista a certificação ISO 27001, emitida pela QMS em 31/08/2026. Análise da arquitetura de service desk, ESM e automação.
 Milvus TI25 de ago.
